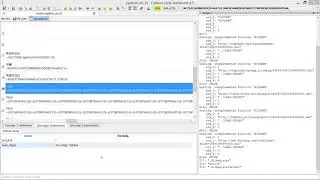
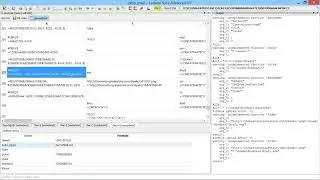
.NET BinaryFormatter Encoded Payload Extraction
This malware is a Microsoft HTML Application which uses .NET BinaryFormatter to decode its payload. We demonstrate the use of our newly released package to decode the BinaryFormatter encoded data.
More information at: https://cerbero.io
In questa pagina del sito puoi guardare il video online .NET BinaryFormatter Encoded Payload Extraction della durata di ore minuti seconda in buona qualità , che l'utente ha caricato Cerbero Labs 03 febbraio 2022, condividi il link con amici e conoscenti, su youtube questo video è già stato visto 440 volte e gli è piaciuto 2 spettatori. Buona visione!