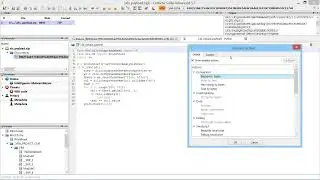
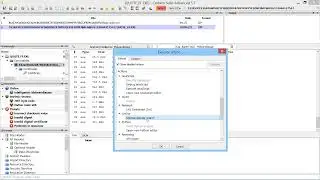
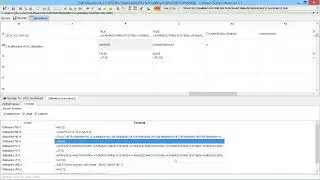
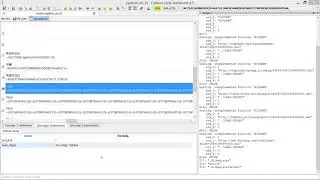
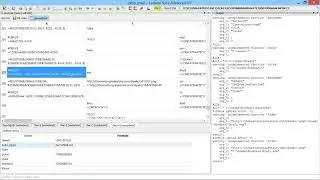
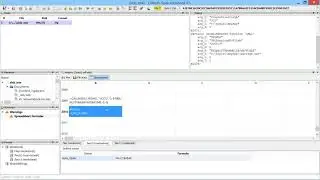
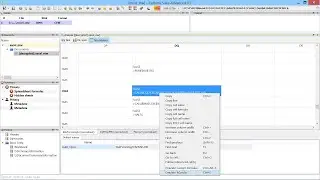
.NET BinaryFormatter Encoded Payload Extraction
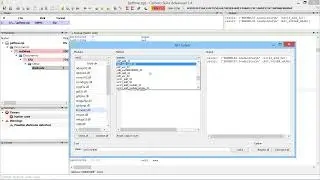
This malware is a Microsoft HTML Application which uses .NET BinaryFormatter to decode its payload. We demonstrate the use of our newly released package to decode the BinaryFormatter encoded data.
More information at: https://cerbero.io
En esta página del sitio puede ver el video en línea .NET BinaryFormatter Encoded Payload Extraction de Duración hora minuto segunda en buena calidad , que subió el usuario Cerbero Labs 03 febrero 2022, comparta el enlace con amigos y conocidos, en youtube este video ya ha sido visto 440 veces y le gustó 2 a los espectadores. Disfruta viendo!