Blitz 37 Seconds XLS Malware Payload Extraction
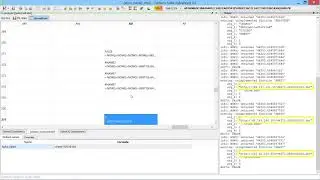
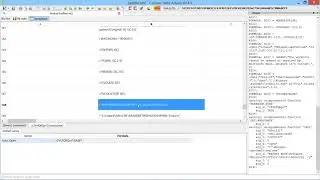
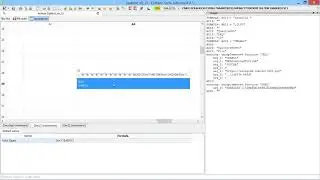
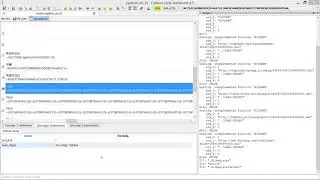
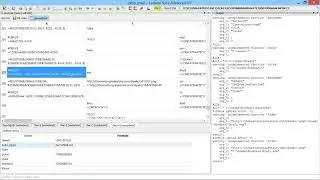
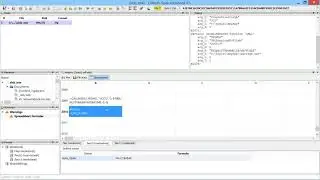
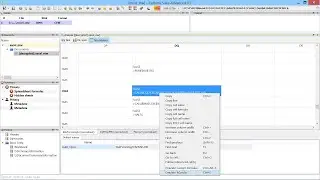
Using Cerbero Suite to extract the payload from a malicious Excel malware sample in 37 seconds.
You can find the Python code used in the video on our blog: https://blog.cerbero.io/?p=2457
More information at: https://cerbero.io
Auf dieser Seite können Sie das Online-Video Blitz 37 Seconds XLS Malware Payload Extraction mit der Dauer stunde minuten sekunde in guter Qualität ansehen, das der Benutzer Cerbero Labs 02 August 2022 hochgeladen hat, den Link mit Freunden und Bekannten teilen, dieses Video wurde auf Youtube bereits 280 Mal angesehen und es wurde von 2 den Zuschauern gefallen. Viel Spaß beim Betrachtenden Zuschauern gefallen!