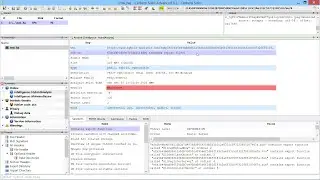
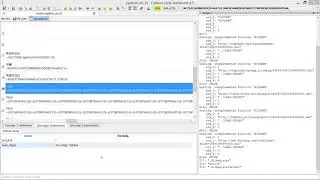
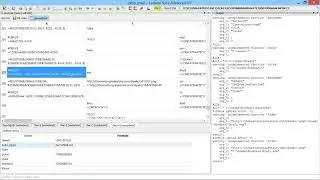
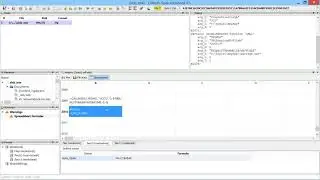
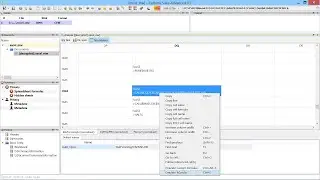
Blitz 37 Seconds XLS Malware Payload Extraction
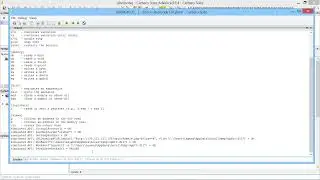
Using Cerbero Suite to extract the payload from a malicious Excel malware sample in 37 seconds.
You can find the Python code used in the video on our blog: https://blog.cerbero.io/?p=2457
More information at: https://cerbero.io
Sur cette page du site, vous pouvez voir la vidéo en ligne Blitz 37 Seconds XLS Malware Payload Extraction durée heure minute seconde en bonne qualité , qui a été Téléchargé par l'utilisateur Cerbero Labs 02 août 2022, Partagez le lien avec vos amis et connaissances, sur youtube cette vidéo a déjà été regardée 280 fois et il a aimé 2 téléspectateurs. Bon visionnage!