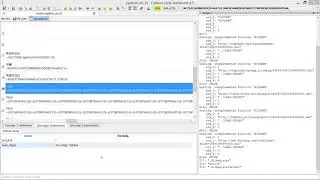
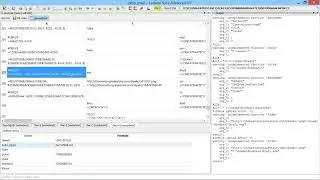
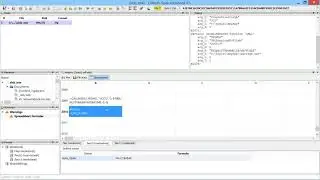
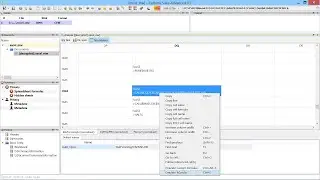
Blitz 37 Seconds XLS Malware Payload Extraction
Using Cerbero Suite to extract the payload from a malicious Excel malware sample in 37 seconds.
You can find the Python code used in the video on our blog: https://blog.cerbero.io/?p=2457
More information at: https://cerbero.io
En esta página del sitio puede ver el video en línea Blitz 37 Seconds XLS Malware Payload Extraction de Duración hora minuto segunda en buena calidad , que subió el usuario Cerbero Labs 02 agosto 2022, comparta el enlace con amigos y conocidos, en youtube este video ya ha sido visto 280 veces y le gustó 2 a los espectadores. Disfruta viendo!